Auditoria Inteligente
Resultados, no procesos
Categoría: Normas y Marcos de referencias globales

Aunque la mayoría de países latinoamericanos carece de una ley específica de inteligencia artificial, la tecnología ya está regulada mediante normativas dispersas sobre datos personales, consumo, ámbito laboral y ciberseguridad. Las organizaciones deben identificar sus obligaciones y documentar sus usos de IA para mitigar riesgos regulatorios y contractuales, demostrando explicabilidad, supervisión humana y gobernanza.
No todas las promesas llegan desde afuera: algunas nacen en casa. Muchas organizaciones celebran cuántas personas usan IA, pero pocas pueden decir qué beneficio produce, dónde está realmente y qué IA entró sin que nadie la aprobara. Un uso alto no demuestra valor, y un inventario incompleto no demuestra control. Proponemos tres pasos para auditar…
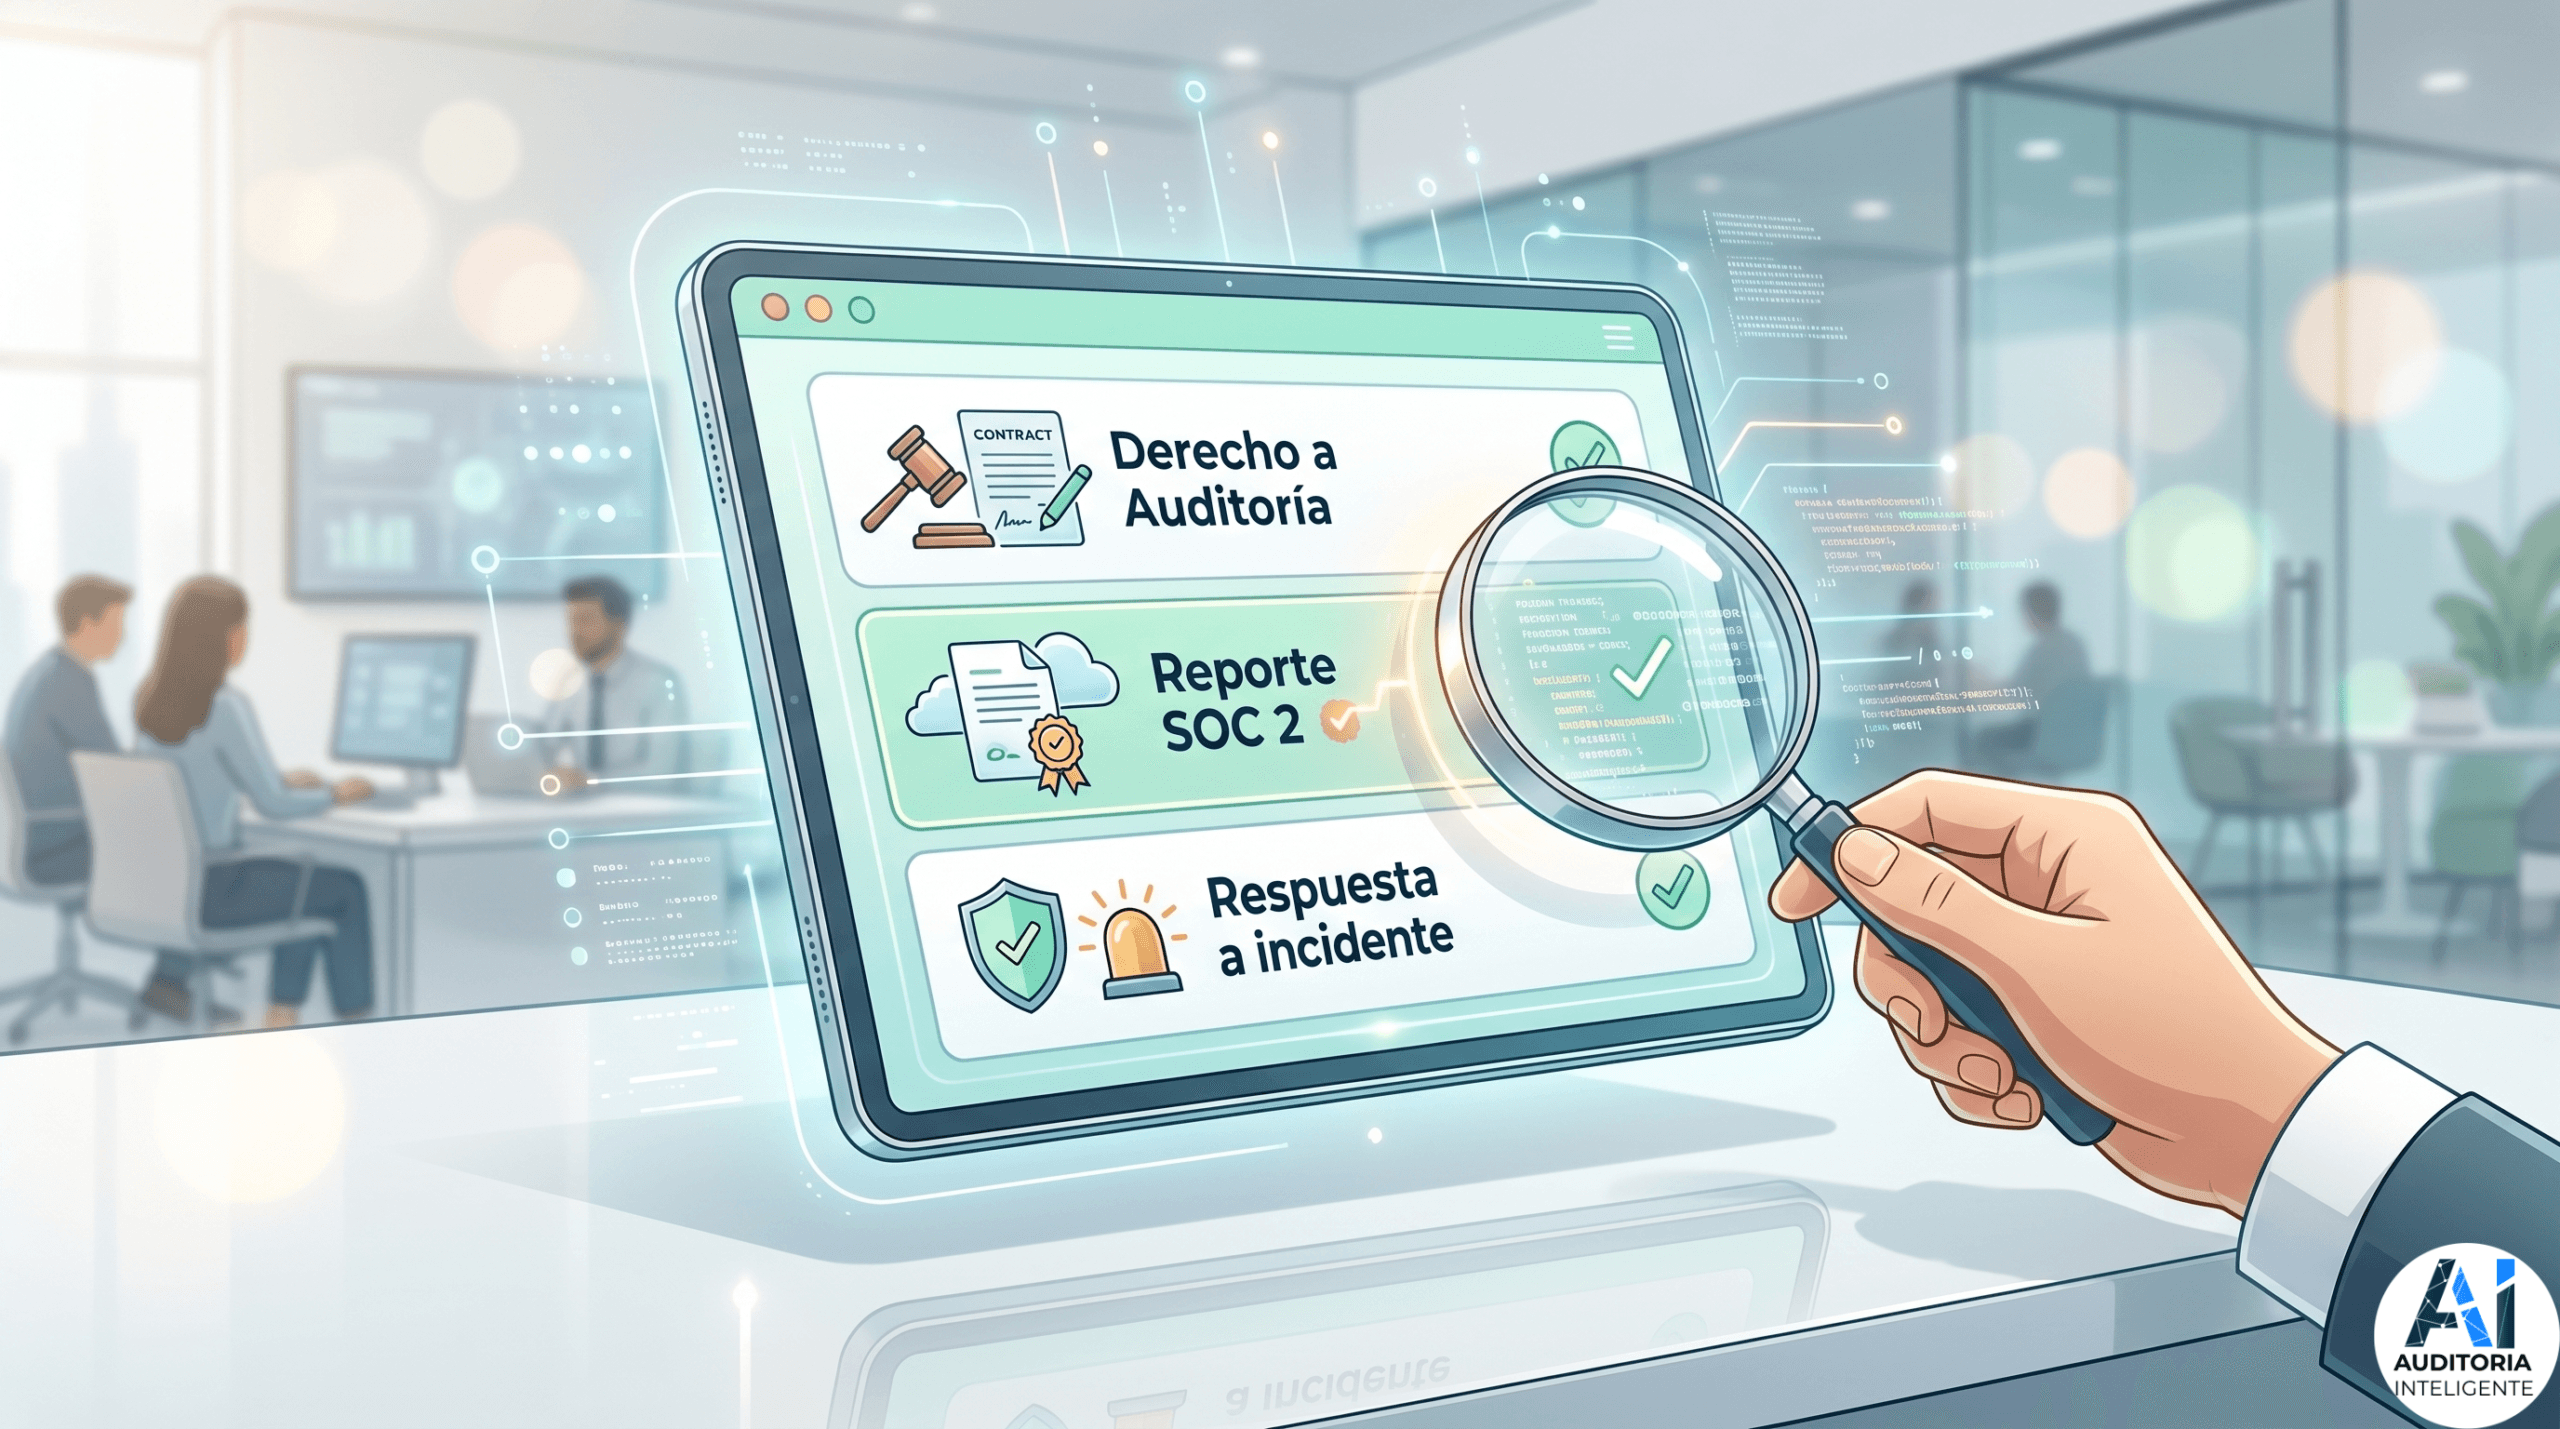
Cómo hacer la auditoría de proveedores de IA: debida diligencia, pruebas con datos propios, derechos de auditoría y el alcance real de ISO/IEC 42001.

Las organizaciones requieren nuevos marcos de gobernanza para auditar la IA agéntica ante la insuficiencia de controles tradicionales. Este análisis, basado en normas como ISO/IEC 42001 y NIST AI RMF, sugiere un modelo táctico de tres partes: sabiduría, conocimiento y acción.
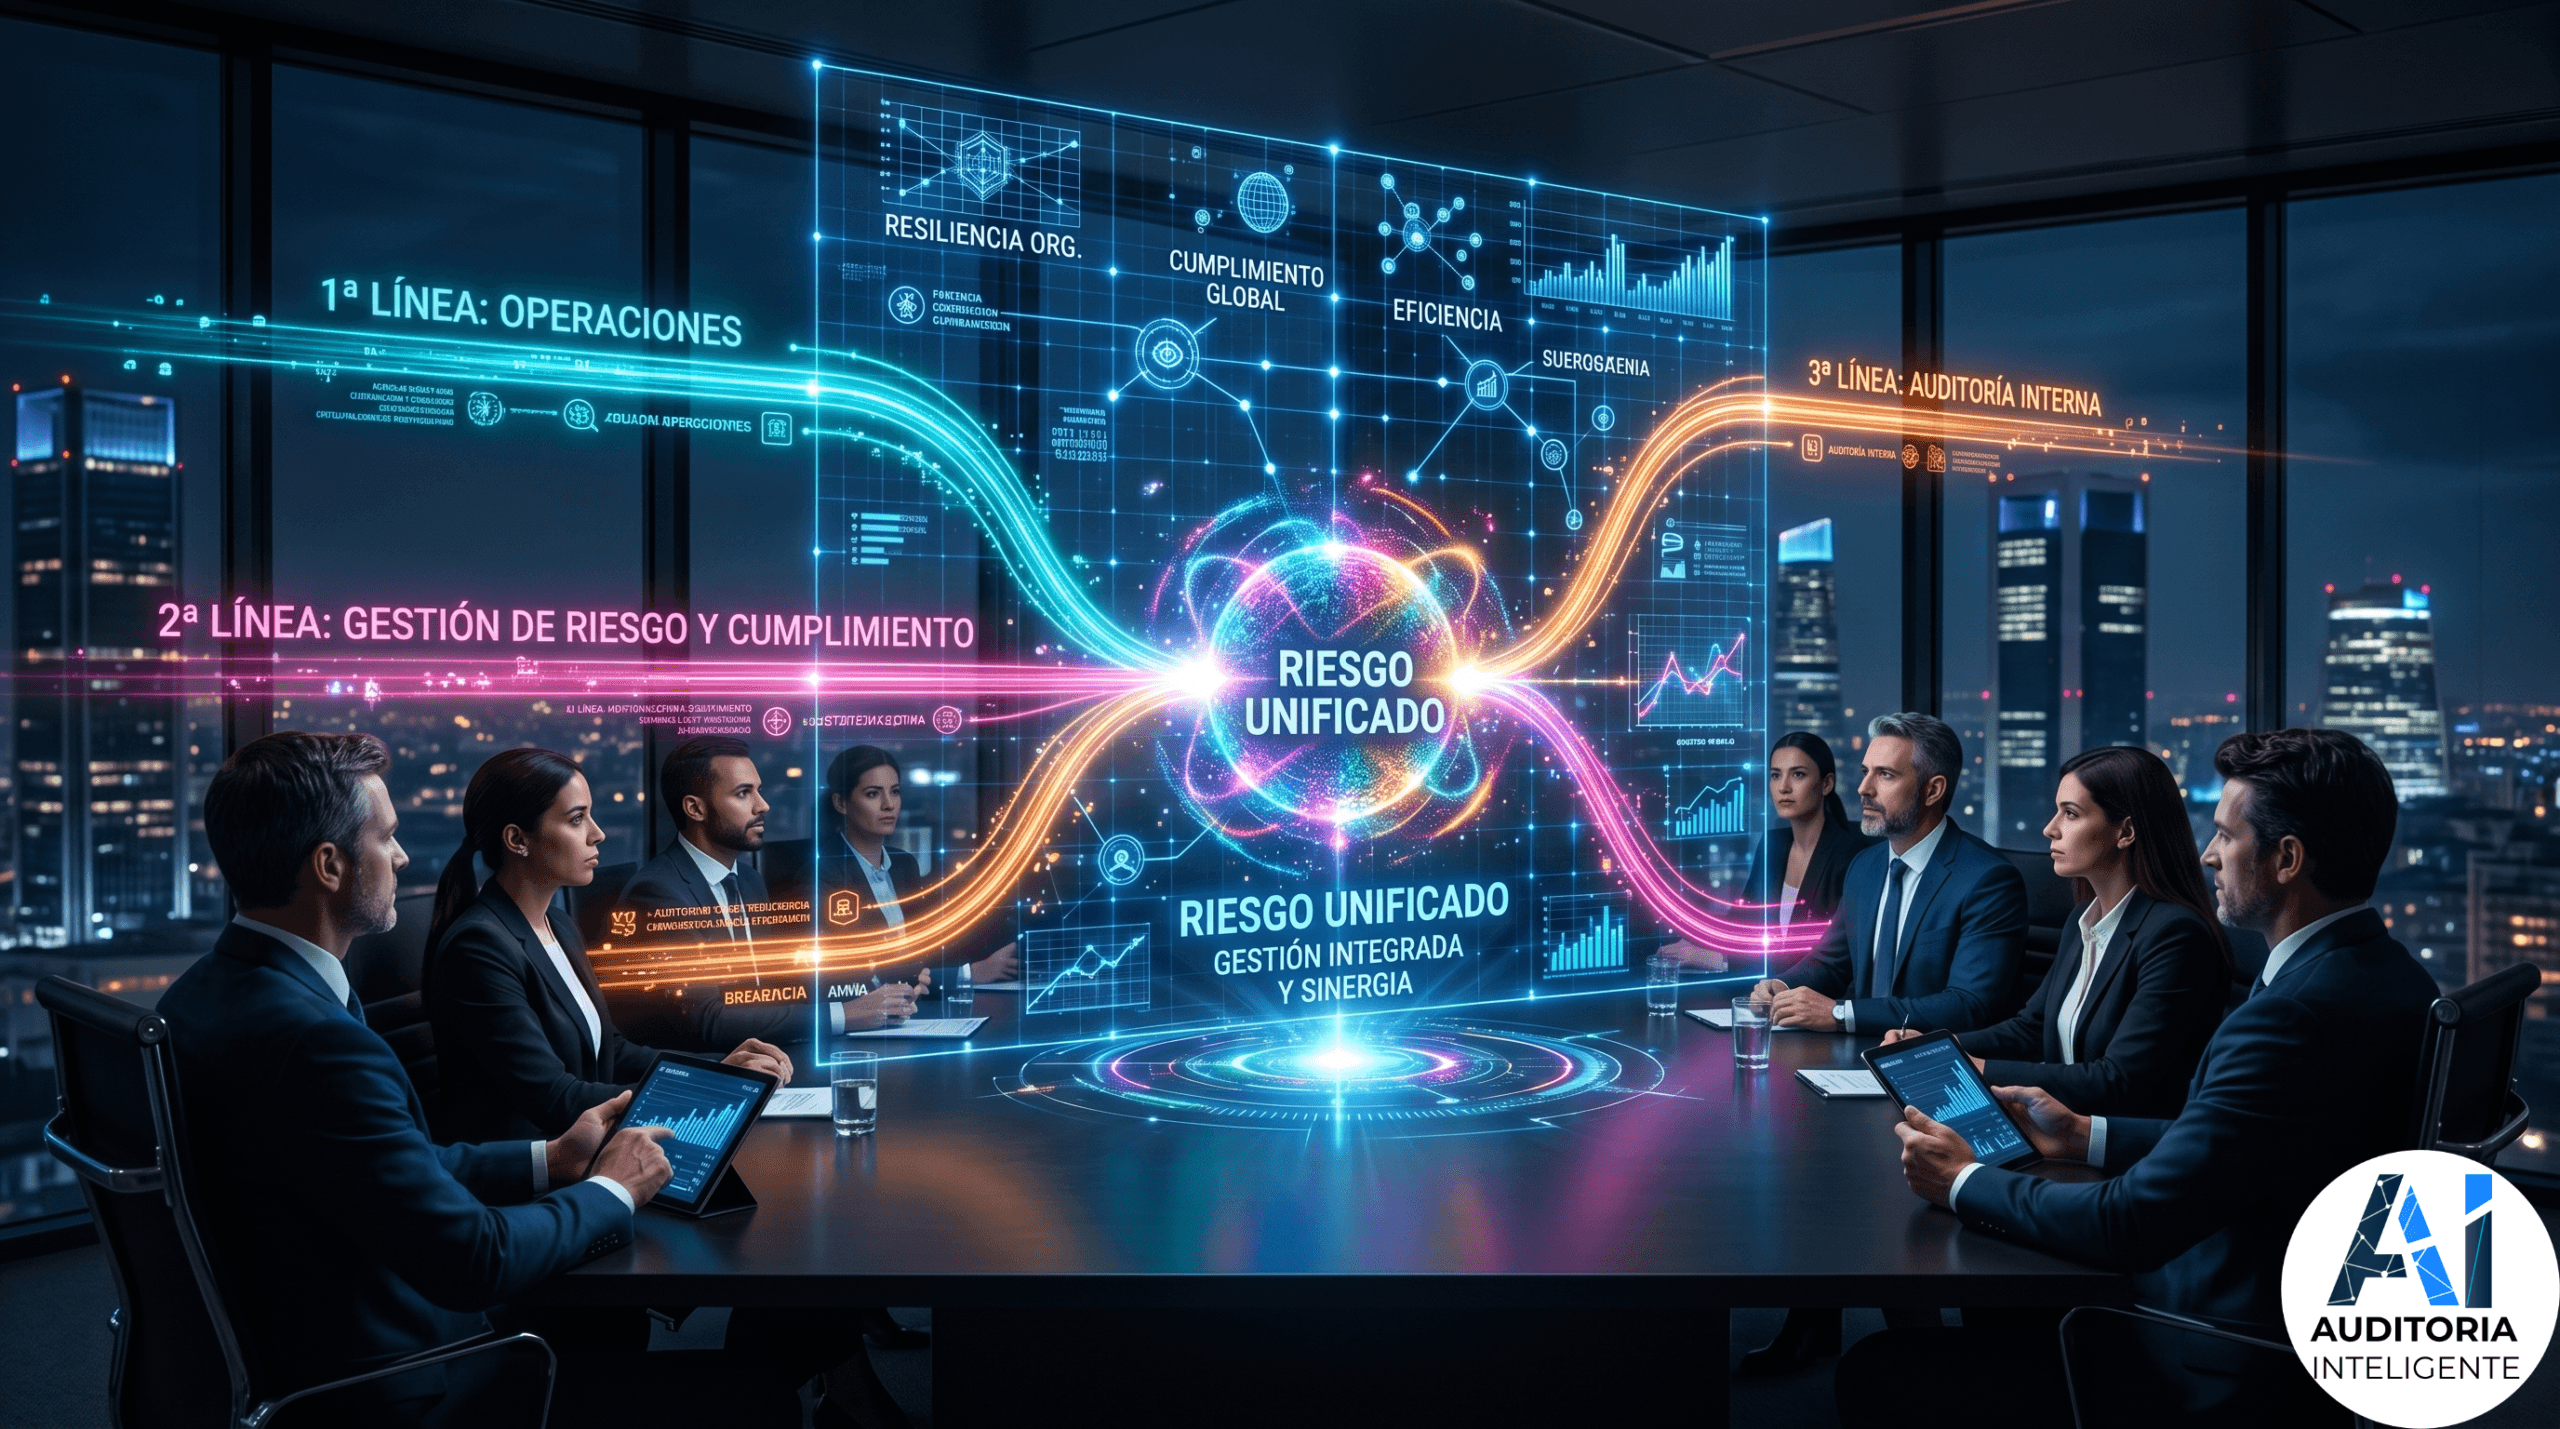
Implemente una gobernanza digital efectiva mediante el mapeo cruzado entre el marco COSO y el Modelo de las Tres Líneas. Christian Vargas analiza el impacto de los silos con casos reales y presenta una hoja de ruta de tres pasos para unificar taxonomías, ejecutar planes piloto y evolucionar tecnológicamente hacia un aseguramiento moderno, integrado y…
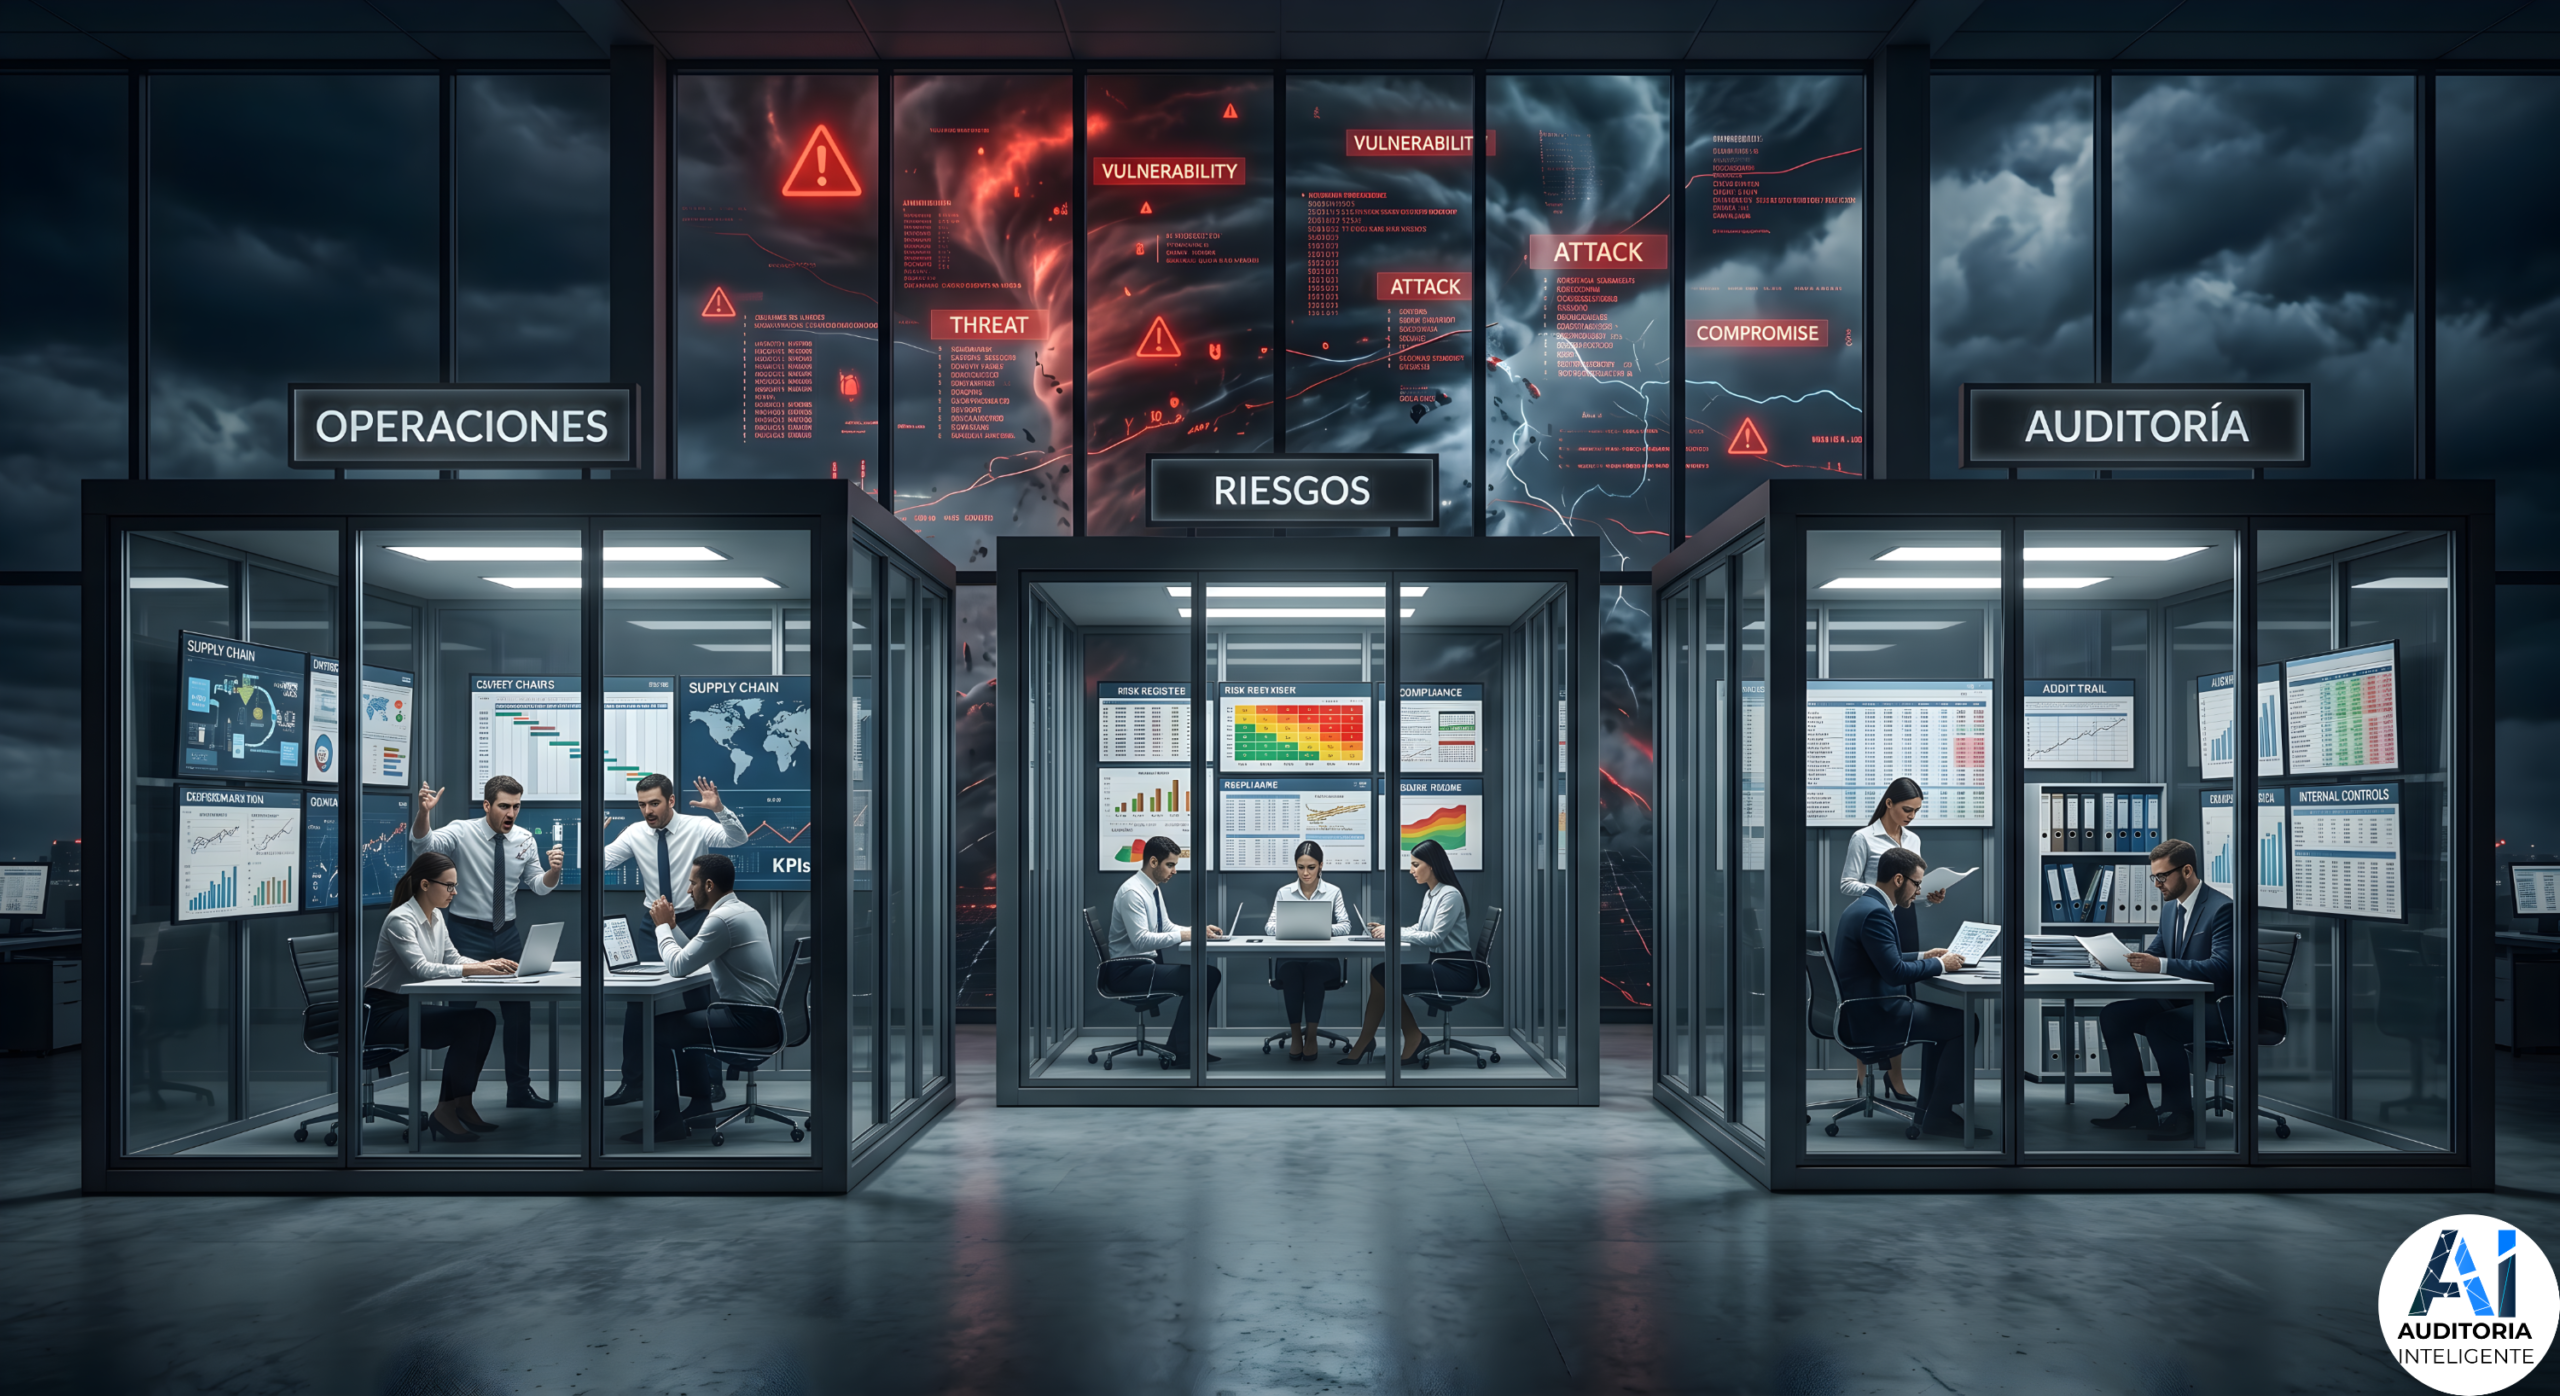
Explore la integración estratégica del Marco COSO y el Modelo de las Tres Líneas del IIA para fortalecer la gobernanza digital. Este análisis muestra un esquema que detalla las responsabilidades en operaciones, la asesoría de riesgos y la auditoría continua de una infraestructura tecnológica compartida. Esto ayuda a las organizaciones a eliminar barreras y a…

Transforme el control interno en un motor de agilidad. Este artículo explora la evolución del Modelo de las Tres Líneas y el Marco COSO como herramientas para eliminar silos y alinear la gestión de riesgos con la estrategia digital. Descubra cómo integrar estos estándares para lograr una gobernanza moderna, colaborativa y eficiente en la era…

Tradicionalmente, Operaciones (1ra línea), Cumplimiento/Riesgos (2da línea) y Auditoría (3ra línea) han operado en "silos". Cuando ocurre un ciberataque o un fallo tecnológico masivo, estos silos fallan porque los riesgos actuales son transversales. Para sobrevivir y prosperar en la Era Digital, necesitamos una estructura ágil. La gobernanza moderna ya no trata solo de "poner frenos"…
El verdadero desafío para Auditoría Interna radica en la ejecución de las pruebas. En este artículo se relacionan los mandatos del Dominio V de las Normas Globales de Auditoría Interna (NOGAI) y el Requisito Temático sobre Terceras Partes del IIA con marcos de trabajo prácticos como COSO e ISO.
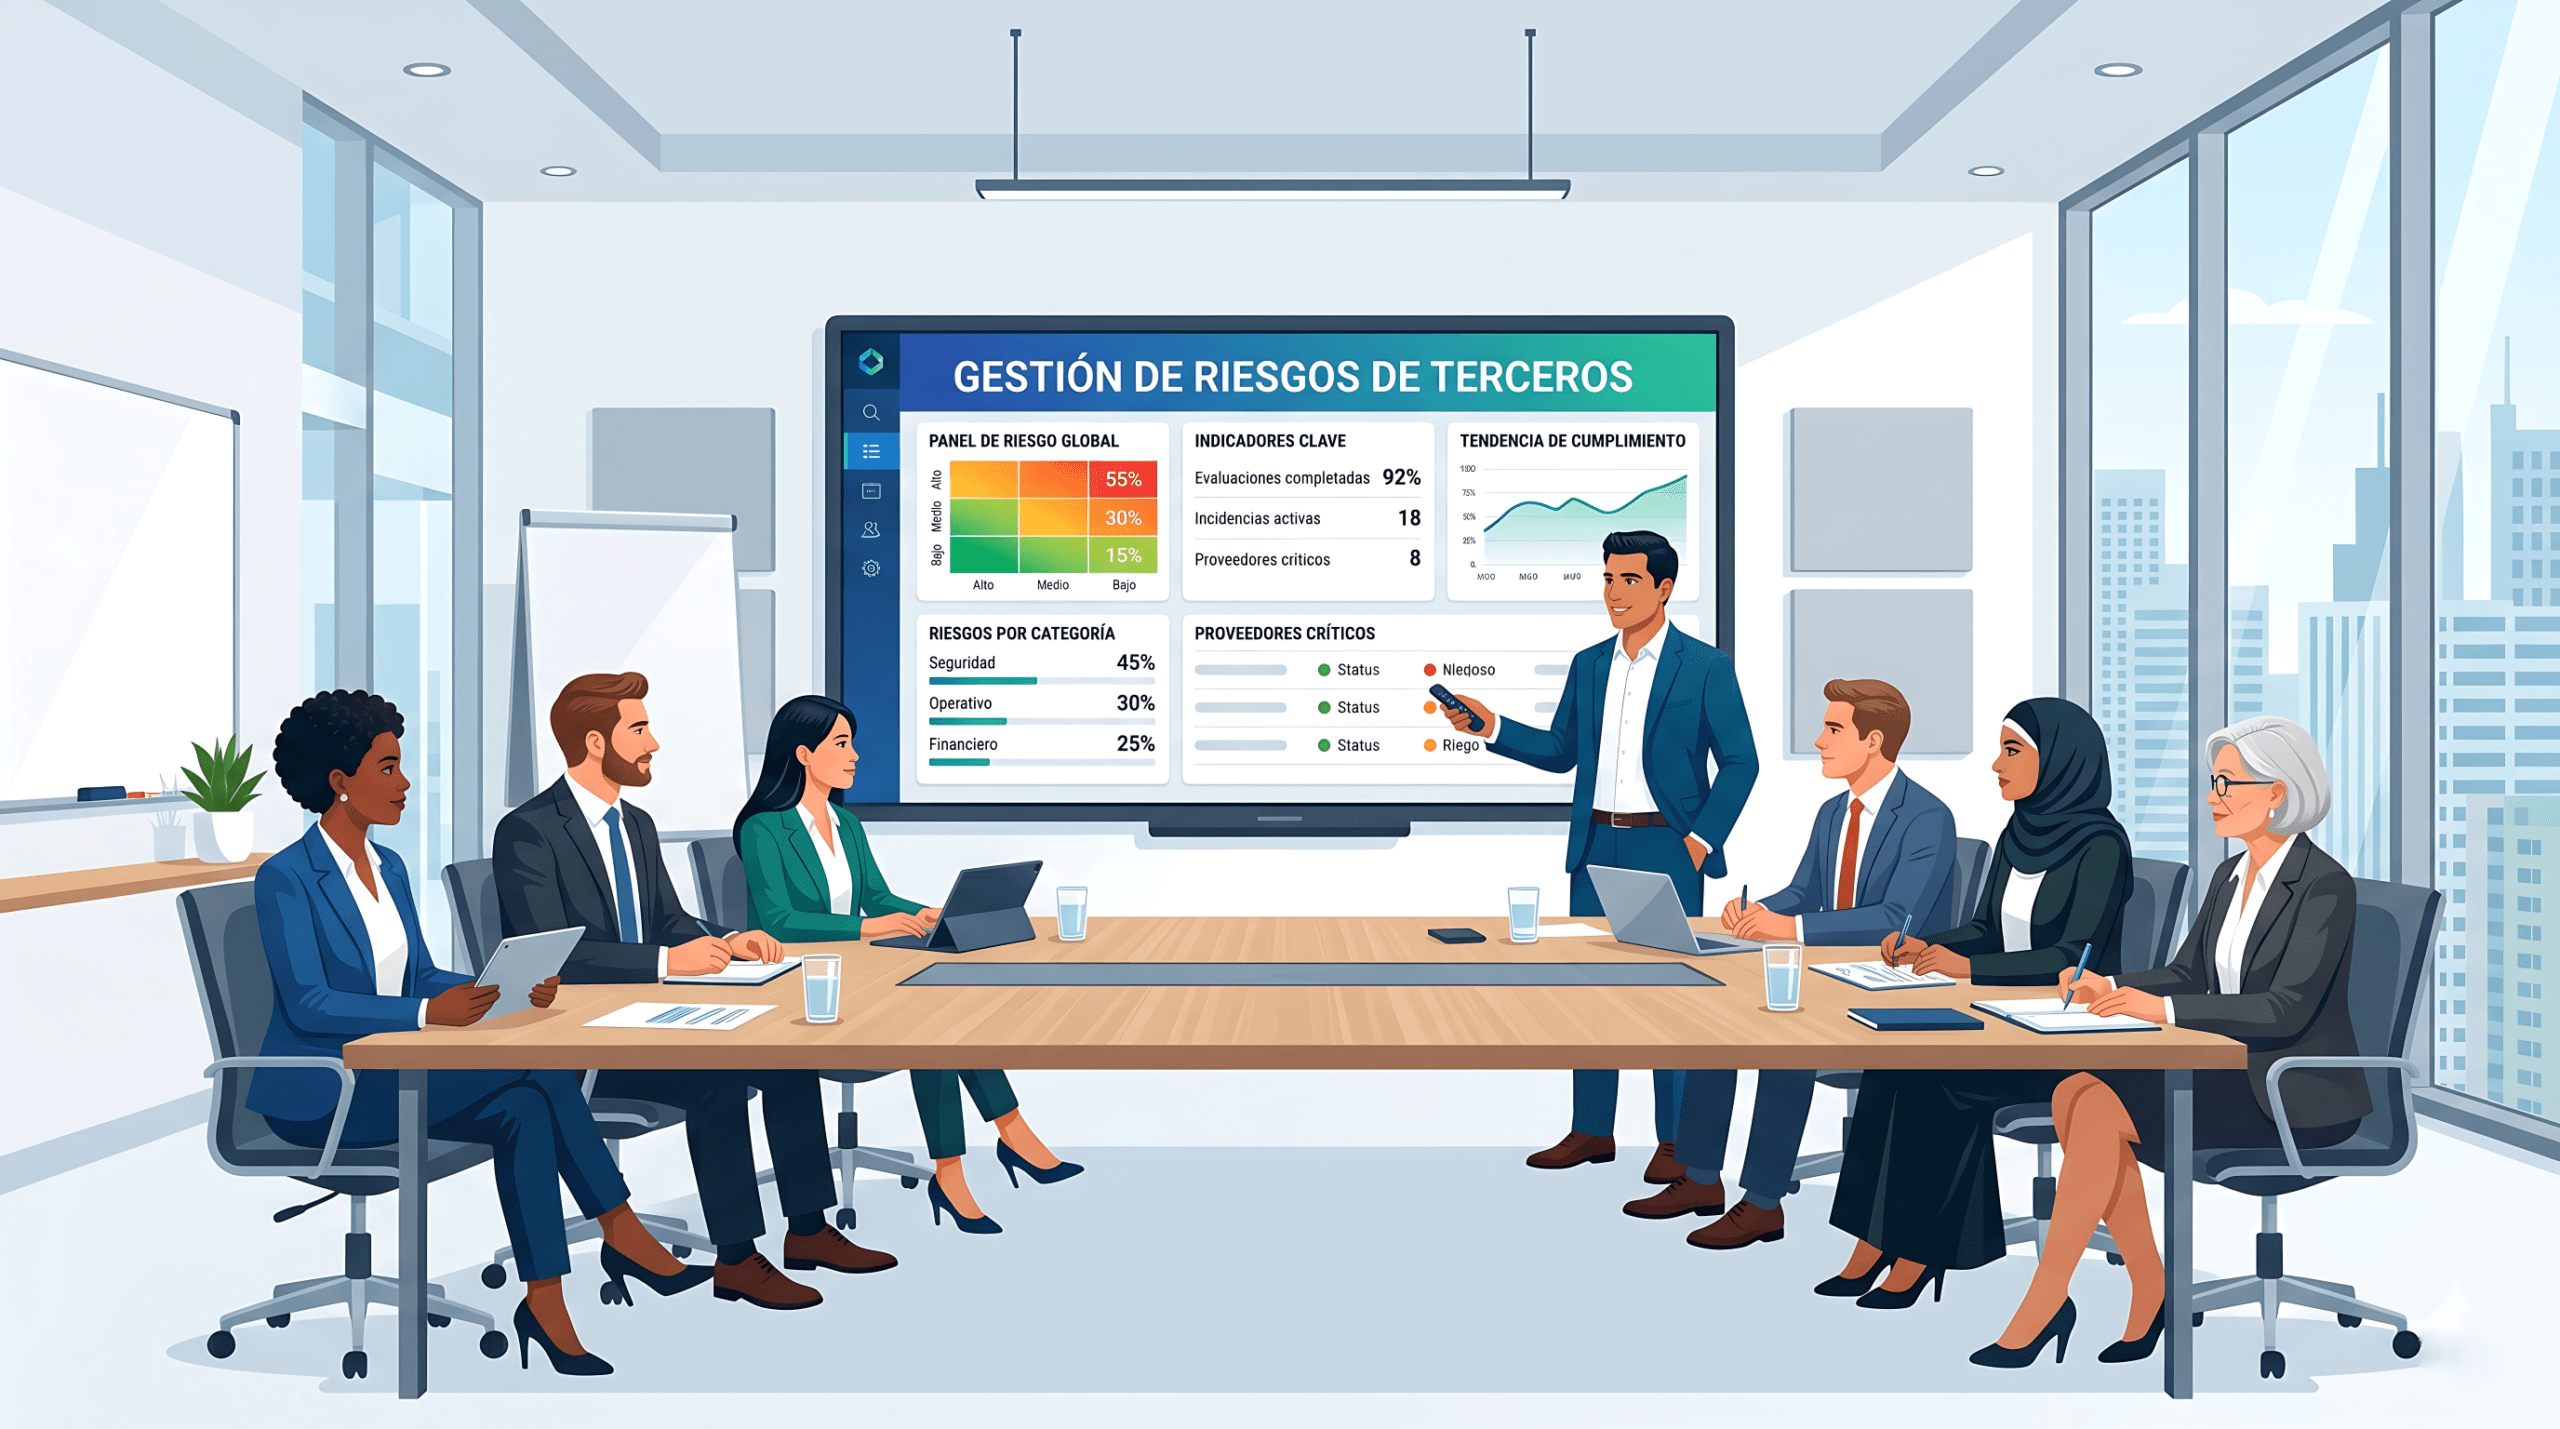
Aqui exploramos cómo el nuevo "Requisito Temático sobre Terceras Partes" del IIA y las NOGAI transforman la manera en que auditamos la tercerización. Pasando de un enfoque puramente contractual a una visión estratégica, analizaremos los pilares de gobernanza y las etapas del ciclo de vida de los terceros

Auditoría Inteligente: Resultados, No Procesos.