Serie · IA: entre la promesa y la evidencia · Parte 3 de 4
TL;DR
Evaluar el impacto de la inteligencia artificial requiere medir resultados reales y no solo el número de usuarios activos. Las organizaciones deben definir líneas base, asignar responsables de beneficios e inventariar tanto los proyectos formales como las herramientas integradas para garantizar una gobernanza efectiva.
El uso no autorizado de herramientas públicas de inteligencia artificial genera riesgos significativos de seguridad. Para mitigar esto, la auditoría debe evaluar el uso no aprobado, promover alternativas formales y presentar métricas consolidadas a los comités directivos para respaldar decisiones de inversión y control de riesgos.
Enero en un gimnasio: filas en el mostrador, tarjetas de socio por docenas, el torniquete girando sin descanso. El dueño está feliz con las inscripciones. Pero el torniquete solo cuenta quién entró, no quién se puso en forma. Y si algunos socios ya llegan con sus propias pesas desde casa, sin que nadie las haya revisado, el dueño ni siquiera sabe qué se está levantando bajo su techo.
Con la IA dentro de la organización pasa algo muy parecido. En la Parte 1 vimos cómo se distorsiona el discurso; en la Parte 2, cómo auditar lo que nos venden. Hoy miramos hacia adentro.
Contar entradas no es medir resultados
“Tenemos 8,000 usuarios activos” es la frase del torniquete. Dice cuánta gente entró, no si alguien ganó algo. Es primo hermano de lo que describimos en el efecto sandía: verde por fuera (licencias activadas, consultas al día), rojo por dentro (nadie sabe si se redujo un costo o un tiempo de ciclo).
Los marcos de gobierno llevan tiempo señalando esta brecha. COBIT pone la realización de beneficios como uno de los tres resultados del gobierno de TI, y dedica un objetivo completo a asegurarla: fijar la mezcla de inversiones, evaluar si el valor se está logrando, dirigir con criterios y compuertas de decisión (stage gates) y monitorear con métricas balanceadas. Entre las métricas de ejemplo que propone aparecen el porcentaje de beneficios declarados en el caso de negocio que realmente se cumplen y el porcentaje de iniciativas donde el valor se gestiona durante todo el ciclo de vida. COBIT considera también retirar lo que no genera valor suficiente.
La guía de gestión de la realización de beneficios del PMI añade dos ideas que le sirven mucho al auditor. Primera: Un proyecto puede cumplir en tiempo, costo y alcance y aun así no realizar los beneficios planeados. Segunda: La guía incluye, al final del ciclo, auditar que los beneficios se hayan realizado, y asigna a cada beneficio un dueño responsable de medirlo. Las métricas, dice, no tienen que ser exactas, pero sí definirse desde temprano y servir también para saber cuándo conviene detener la inversión.
El escenario de riesgo (hipotético)
Una aseguradora celebra el piloto de un asistente para analistas de reclamos: 8,000 consultas en el primer mes. El comité aprueba pasar a producción y ampliar licencias. Nadie midió cuánto tardaba un analista antes, ni quién es el dueño del beneficio, ni qué resultado justificaba la ampliación. Un año después, el gasto se duplicó y nadie puede demostrar un ahorro.
El foco del auditor
Preguntemos, antes de cada ampliación: ¿cuál es la línea base?, ¿quién es el dueño del beneficio?, ¿qué métrica de resultado (no de uso) lo demuestra? y ¿qué compuerta decide pasar del piloto a producción, o detenerse? Si la respuesta es “usuarios activos”, tenemos un torniquete, no un resultado.
¿Qué hay realmente en el edificio?
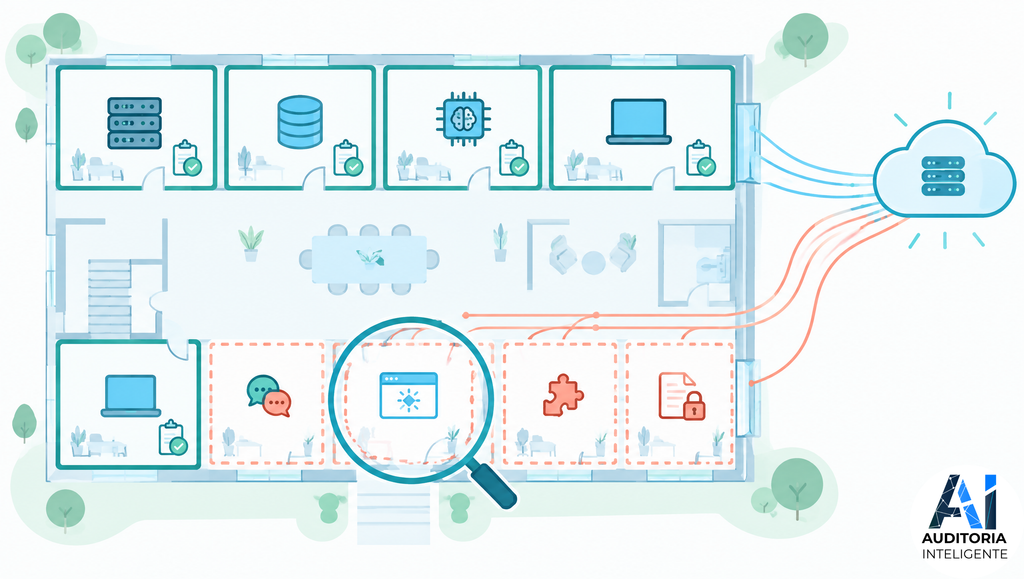
Antes de medir el valor, hay que saber qué existe. Un gimnasio serio conoce a sus socios, sus máquinas y sus salas. En IA, el AI RMF del NIST pide mecanismos para inventariar los sistemas de IA (GOVERN 1.6), y la ISO/IEC 38507, sobre las implicaciones del uso de IA para el gobierno, recuerda que una organización puede estar ya usando IA en sus operaciones diarias (buscadores, aplicaciones de productividad), sin haberlo decidido formalmente. También pide al órgano de gobierno mecanismos de supervisión y disposición a modificar o abortar proyectos cuando haga falta.
El escenario de riesgo (hipotético)
El inventario de IA de una financiera lista tres proyectos aprobados. Sin embargo, la suite de productividad que usan todos ahora incluye un asistente que resume correos, una herramienta de reuniones que transcribe y resume llamadas con clientes, y un área que compró por tarjeta corporativa un complemento “con IA”. Nada de eso figura en el inventario, ni en el de terceros que revisamos en la Parte 2.
El foco del auditor
Un inventario que parte de los proyectos aprobados es el inventario de los que se portaron bien. Ampliemos la búsqueda: incluyamos IA embebida en herramientas existentes, compras con tarjeta, extensiones y cuentas personales. Para cada caso, un responsable, los datos que toca y su criticidad. El inventario no es un trámite: es la base de todo lo demás.
Las pesas que se traen de casa
Algunos socios traen sus propias pesas porque las del gimnasio no alcanzan, o porque hacen más rápido lo que necesitan. Con la IA ocurre lo mismo; rara vez es mala fe: es productividad sin permiso. Y los números sugieren que no es marginal, sino que son cifras globales, y no vemos razón para suponer que en América Latina sea distinto: las herramientas son las mismas, los incentivos también.
- KPMG y la Universidad de Melbourne, en su estudio global sobre confianza y uso de IA (2025), reportan que casi la mitad de los empleados encuestados admite usar IA de maneras que contravienen las políticas de su organización, y casi la mitad dice haber subido información sensible de la empresa a herramientas públicas. Argentina, Brasil, Chile, Colombia, Costa Rica y México están entre los países participantes en este este estudio, así que Latinoamérica no fue excluido del mismo.
- IBM, en su informe sobre el costo de las brechas de datos 2026, indica que los incidentes que involucran shadow AI pasaron de 20 % a 43 % frente al año anterior, con un costo promedio de USD 5,39 millones (vs. 4,63 millones el año anterior). Además, el 68% de las organizaciones que sufrieron brechas no tenía gobernanza de IA para gestionarla o detectar shadow AI. Un matiz: la muestra son organizaciones que ya vivieron una brecha, no todas las empresas.
Prohibir sin ofrecer una alternativa es como cerrar la sala de pesas y esperar que nadie haga entrenamiento; la experiencia dice que el uso se pasa a la sombra. Lo más útil es combinar política clara, alternativa aprobada que sirva, capacitación y detección. Y si la organización decide convivir con un nivel superior a la tolerancia, que sea una decisión formal: la Norma 11.5 del IIA exige al Director de Auditoría comunicar a la Alta Dirección (y elevar al Consejo si no se resuelve) la aceptación de un riesgo superior a la tolerancia, documentando el riesgo, los motivos de la Dirección, quién lo acepta y la fecha. De hecho, el shadow AI no gestionado es un riesgo aceptado y nadie lo ha firmado.
El escenario de riesgo (hipotético)
Un analista de crédito, apurado para terminar un informe, pega en un asistente público las cifras de un cliente y un dictamen preliminar. Le sirvió: ganó dos horas. Pero la herramienta no estaba homologada, no hay contrato que limite el uso de esos datos, y nadie sabrá lo que ha pasado hasta que el cliente pregunte.
El foco del auditor
Cambiamos el enfoque: el tráfico a herramientas no autorizadas de IA, los incidentes, las excepciones, y cuánto uso pasa por los canales autorizados. Si hay alternativa y política, preguntemos si sirven; si no las hay, que quede como riesgo. Para profundizar, ver nuestro artículo sobre la brecha de gobernanza en IA.
Qué llevar al comité (y cómo)
El entrenador no le entrega al dueño la lista de visitas, le entrega el progreso de cada socio respecto a su punto de partida. El comité necesita lo mismo. La Norma 11.1 del IIA recomienda acordar con el Consejo y la Alta Dirección cuáles son los temas significativos, así como su formato, contenido y frecuencia. Proponemos que una de ellas sea “IA” y que quede reflejado por escrito en el acuerdo.
Un tablero breve, de una página, podría incluir:
- Inventario: casos de uso por criticidad y qué porcentaje está completo.
- Uso aprobado frente a no aprobado, y su tendencia.
- Beneficios realizados frente a planeados, por caso, con dueño y línea base.
- Incidentes y excepciones relacionados con IA.
- Riesgos aceptados, con responsable y fecha.
- Decisiones pendientes para el comité: continuar, ajustar o detener.
Menos hojas, más impacto: nuestro artículo sobre informes que nadie lee en la gerencia aplica aquí al pie de la letra. El objetivo no es informar, es habilitar una decisión.
Conclusión
Un gimnasio repleto no es un gimnasio saludable. Que la IA entusiasme es bueno, pero no es el resultado. Auditarlo es pasar de contar entradas a medir progreso, de suponer el inventario a descubrirlo, de ignorar las pesas de casa a decidir, con firma, qué hacemos con ellas.
No se trata de apagar el entusiasmo, sino de darle evidencia.
El siguiente artículo, Regulación de IA en LATAM: qué debe poder demostrar: cada barrio tiene su propio reglamento. Veremos cómo la protección de datos y la regulación de IA que se está gestando en la región cambian lo que la organización debe poder demostrar.